Domain atomares-risiko.de kaufen?
Wir ziehen mit dem Projekt
atomares-risiko.de um.
Sind Sie am Kauf der Domain
atomares-risiko.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain atomares-risiko.de kaufen?
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um sich vor potenziellen Cyber-Angriffen zu schützen, und welche Rolle spielt die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit dabei?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter anbieten, um sie über potenzielle Bedrohungen und beste Praktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen in die neuesten Sicherheitstechnologien investieren, um ihre Netzwerke und Daten vor Angriffen zu schützen. Die Implementierung von Multi-Faktor-Authentifizierung, regelmäßige Sicherheitsupdates und die Überwachung des Netzwerkverkehrs sind ebenfalls wichtige Maßnahmen, um die Cyber-Sicherheit zu stärken. Die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit ist entscheidend, da sie oft das schwächste Glied in der Sicherheitskette sind und durch Phishing-Angriffe oder unsicheres Verhalten poten **
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um sich vor potenziellen Cyber-Angriffen zu schützen, und welche Rolle spielt die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit dabei?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Sie sollten auch in die neuesten Sicherheitstechnologien investieren, um sich vor potenziellen Angriffen zu schützen. Die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit spielt eine entscheidende Rolle, da sie die erste Verteidigungslinie gegen Cyber-Angriffe darstellen. Schulungen und regelmäßige Updates über aktuelle Bedrohungen können dazu beitragen, dass Mitarbeiter sich der Risiken bewusst sind und angemessen reagieren können, um die Sicherheit des Unternehmens zu gewährleisten. **


Ähnliche Suchbegriffe für Cyber-Sicherheitsmaßnahmen
Top-Angebote
Produkte zum Begriff Cyber-Sicherheitsmaßnahmen:
-
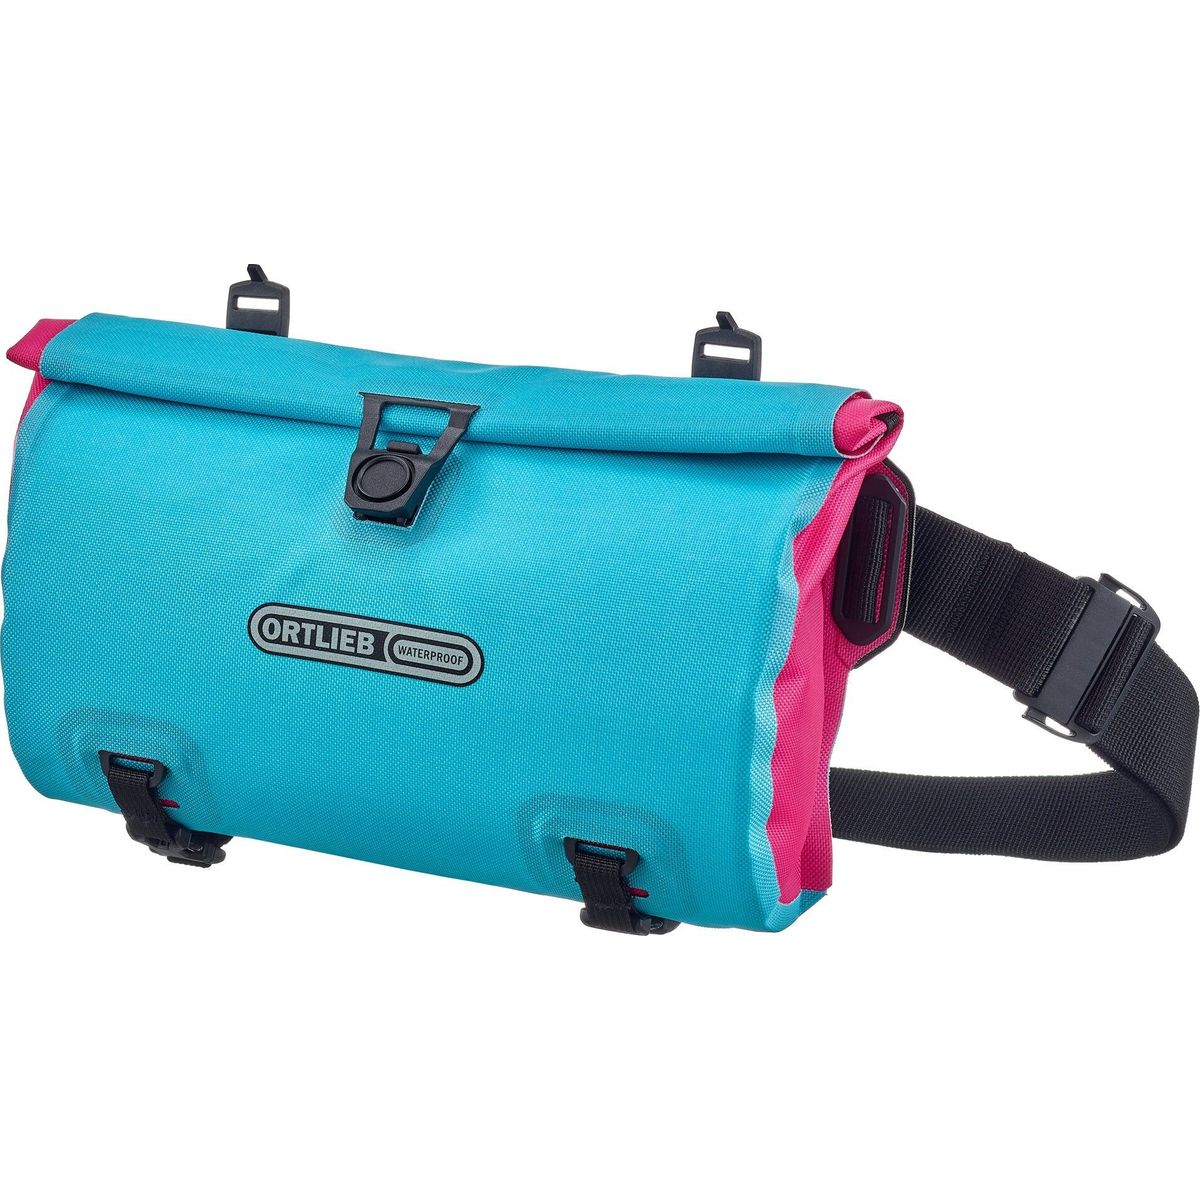
Ortlieb Velo-sling cyber blue - cyber blue pink F9958Wasserdichte Lenkertasche, die auch als Sling-Bag getragen werden kann; Schnellzugriff auf Inhalt über verstärkten Rollverschluss mit magnetisch-mechanischer Fixierung; Montage am Lenker mittels O-Straps; abnehmbare Volume Extention Straps; abnehmbarer Schultergurt; PU-beschichtetes Nylongewebe; inkl. Mesh-Innenfach mit Reißverschluss Produktdetails Optimal für: Radfahren Abmessungen: Länge: 8cm Breite: 30cm Höhe: 18cm Volumen: 3 Liter Gewicht: 250g Schutzklasse: IP 64 Materialien: PS3376,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Des Weiteren sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich sollten Unternehmen eine robuste Incident-Response-Strategie entwickeln, um im Falle eines Angriffs schnell und effektiv reagieren zu können. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Software und Systemen können ebenfalls dazu beitragen, das Risiko von Datenlecks und Hackerangriffen zu minimieren. Schließlich ist es wichtig, eine umfassende Incident-Response-Strategie zu entwickeln, um im Falle eines Angriffs schnell und effektiv reagieren **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten sie eine robuste Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme vor potenziellen Angriffen zu schützen. Die Verwendung von Multi-Faktor-Authentifizierung und regelmäßige Aktualisierungen von Software und Betriebssystemen können ebenfalls dazu beitragen, Sicherheitslücken zu schließen und das Risiko von Datenlecks zu minimieren. Schließlich ist es wichtig, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist es entscheidend, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Sicherheitssoftware und -systemen sind ebenfalls entscheidend, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Schließlich ist es wichtig, dass Unternehmen eine umfassende Incident-Response-Strategie entwickeln, um im Falle eines Sicherheitsvorfalls schnell und **
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist die Durchführung regelmäßiger Sicherheitsaudits und Penetrationstests entscheidend, um potenzielle Schwachstellen zu identifizieren und **
Top-Angebote
Produkte zum Begriff Cyber-Sicherheitsmaßnahmen:
-
Dräger Spezial-Gasfilter 1140 Rd40 A2P3 R D Reaktor-Nuklear P3Produktinformationen Spezialfilter Rd40 1140 A2 P3 R D / Reaktor / Nuklear" Die Premium Ersatzfilter eignen sich für die X-plore 6300, 6530, 6570, Panorama Nova, CDR4500 und Vollmasken anderer Hersteller mit Rd40 Schraubgewinde. Schutz des Filters: Der Kombinationsfilter besteht aus einem Gasfilter (A2), einem Partikelfilter (P3) und einem Nuklearfilter. Er ist für mehrere Arbeitsschichten verwendbar (R) und hat den sog. Dolomitstaub-Test bestanden (D). Der 400-fache Arbeitsplatzgrenzwert (AGW) darf nicht überschritten werden. Der Kombinationsfilter schützt gegen: Gase und Dämpfe von organischen Verbindungen mit einem Siedepunkt größer als 65°C bis Konzentrationen der Filterklasse 2 (max. 5000 ppm) Partikel bis Konzentrationen der Filterklasse 3 (P3) Radioaktives Iod einschließlich radioaktivem Iodmethan (Nuklear/ Reaktor) Vorteile auf einem Blick: Genormter Rundgewinde-Anschluss gemäß EN 148-1 Robustes Aluminiumgehäuse Lange Haltbarkeit von 6 Jahren, Partikelfilter von 12 Jahren ab Herstelldatum Wiederverschließbare Einzelverpackung Filter-Anschluss: Rd40-Filter Filter-Art: Partikel + Gas Schutzklasse: A2, P3, Reaktor / Nuklear Ursprungsland: DE Lieferumfang: 1Stk. "37,49 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
Internet, Cyber- und IT-Sicherheit von A-Z, Fachbücher von Ron PorathDie wichtigsten Begriffe zu Internet, Cyber-Risiken, IT-Sicherheit und Datenschutz. Kurz, aktuell, prägnant und einfach zu verstehen. Finden Sie hier schnell und ohne lange Texte lesen zu müssen die Bedeutung von aktuellen und in Zukunft wichtig werdenden Begriffen wie Blockchain, GDPR, Quantencomputer, WannaCry, Hacking, Ransomware oder Künstlicher Intelligenz. Dieses Standardwerk ist schnell zur Hand und darf heutzutage auf keinem Schreibtisch fehlen.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um sich vor potenziellen Cyber-Angriffen zu schützen, und welche Rolle spielt die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit dabei?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter anbieten, um sie über potenzielle Bedrohungen und beste Praktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen in die neuesten Sicherheitstechnologien investieren, um ihre Netzwerke und Daten vor Angriffen zu schützen. Die Implementierung von Multi-Faktor-Authentifizierung, regelmäßige Sicherheitsupdates und die Überwachung des Netzwerkverkehrs sind ebenfalls wichtige Maßnahmen, um die Cyber-Sicherheit zu stärken. Die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit ist entscheidend, da sie oft das schwächste Glied in der Sicherheitskette sind und durch Phishing-Angriffe oder unsicheres Verhalten poten **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um sich vor potenziellen Cyber-Angriffen zu schützen, und welche Rolle spielt die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit dabei?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Sie sollten auch in die neuesten Sicherheitstechnologien investieren, um sich vor potenziellen Angriffen zu schützen. Die Sensibilisierung der Mitarbeiter für Cyber-Sicherheit spielt eine entscheidende Rolle, da sie die erste Verteidigungslinie gegen Cyber-Angriffe darstellen. Schulungen und regelmäßige Updates über aktuelle Bedrohungen können dazu beitragen, dass Mitarbeiter sich der Risiken bewusst sind und angemessen reagieren können, um die Sicherheit des Unternehmens zu gewährleisten. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Des Weiteren sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich sollten Unternehmen eine robuste Incident-Response-Strategie entwickeln, um im Falle eines Angriffs schnell und effektiv reagieren zu können. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Software und Systemen können ebenfalls dazu beitragen, das Risiko von Datenlecks und Hackerangriffen zu minimieren. Schließlich ist es wichtig, eine umfassende Incident-Response-Strategie zu entwickeln, um im Falle eines Angriffs schnell und effektiv reagieren **
Ähnliche Suchbegriffe für Cyber-Sicherheitsmaßnahmen
-
Ortlieb Velo-sling cyber blue - cyber blue pink F9958Wasserdichte Lenkertasche, die auch als Sling-Bag getragen werden kann; Schnellzugriff auf Inhalt über verstärkten Rollverschluss mit magnetisch-mechanischer Fixierung; Montage am Lenker mittels O-Straps; abnehmbare Volume Extention Straps; abnehmbarer Schultergurt; PU-beschichtetes Nylongewebe; inkl. Mesh-Innenfach mit Reißverschluss Produktdetails Optimal für: Radfahren Abmessungen: Länge: 8cm Breite: 30cm Höhe: 18cm Volumen: 3 Liter Gewicht: 250g Schutzklasse: IP 64 Materialien: PS3376,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Acronis Cyber InfrastructureAcronis Cyber Infrastructure – skalierbare Infrastruktur für Storage, Backup und moderne IT-Umgebungen Eine professionelle Infrastrukturplattform für Unternehmen und Service Provider, die Speicherressourcen, Backup-Storage und IT-Dienste strukturiert bereitstellen und verwalten möchten. Acronis Cyber Infrastructure ist eine professionelle Lösung für den Aufbau skalierbarer, softwaredefinierter Infrastrukturumgebungen. Die Plattform richtet sich an Unternehmen, Managed Service Provider, Rechenzentren und IT-Organisationen, die Speicherressourcen zentraler bereitstellen, Backup-Daten zuverlässig ablegen und vorhandene IT-Dienste besser in eine einheitliche Infrastrukturstrategie einbinden möchten. Wenn Sie Acronis Cyber Infrastructure kaufen , entscheiden Sie sich für eine Lösung, die besonders für Umgebungen mit wachsenden Datenmengen, mehreren Systemen und hohen Anforderungen an Verwaltung, Skalierbarkeit und Betriebskontrolle interessant ist. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Die Lösung eignet sich für Organisationen, die ihre Infrastruktur nicht nur als einzelne Server oder Speicherbereiche betrachten, sondern als zusammenhängende Plattform für Daten, Workloads und Betriebsprozesse. Gerade bei Backup-Umgebungen, Service-Provider-Strukturen, Rechenzentren oder verteilten IT-Landschaften ist es wichtig, Speicherressourcen nachvollziehbar zu organisieren und flexibel an neue Anforderungen anzupassen. Skalierbare Grundlage für moderne IT-Infrastruktur Acronis Cyber Infrastructure unterstützt Unternehmen dabei, eine flexible Infrastruktur für Speicher- und IT-Dienste aufzubauen. Die Plattform kann für unterschiedliche Speicheranforderungen eingesetzt werden und hilft, Datenbestände, Backup-Ziele und Infrastrukturressourcen strukturierter zu verwalten. Besonders bei wachsenden Datenmengen ist eine skalierbare Grundlage wichtig. Unternehmen und Service Provider können dadurch ihre Umgebung besser an neue Anforderungen anpassen, ohne jeden Infrastrukturbaustein isoliert betrachten zu müssen. Für Block-, File- und Object-Storage-Szenarien Acronis Cyber Infrastructure ist für IT-Umgebungen interessant, in denen unterschiedliche Speicherarten benötigt werden. Dazu können Block Storage, File Storage und Object Storage gehören. Dadurch lässt sich die Plattform in verschiedenen Szenarien einsetzen, etwa für Backup-Storage, interne Datenablage, Service-Provider-Angebote oder moderne Applikationsumgebungen. Der Vorteil liegt in einer zentraleren Betrachtung der Speicherinfrastruktur. Statt verschiedene Speicherinseln getrennt zu verwalten, können Unternehmen ihre Anforderungen an Kapazität, Verfügbarkeit, Verwaltung und Datenhaltung besser in einer gemeinsamen Infrastrukturstrategie bündeln. Funktionen von Acronis Cyber Infrastructure Disaster-Recovery-Infrastruktur Acronis Cyber Infrastructure kann als technische Grundlage für Disaster-Recovery-Szenarien eingesetzt werden. Die Plattform unterstützt Unternehmen dabei, geschützte Workloads und Wiederherstellungsprozesse in eine skalierbare Infrastruktur einzubinden. Software-definierter Storage Die Lösung unterstützt softwaredefinierten Speicher für Block-, Datei- und Objekt-basierte Workloads. Dadurch können Speicherressourcen flexibler bereitgestellt und besser an wachsende Anforderungen angepasst werden. Software-definierte Vernetzung Mit softwaredefinierter Vernetzung lassen sich virtuelle Netzwerke strukturierter bereitstellen. Das ist besonders hilfreich, wenn Workloads, Mandanten oder geschützte Umgebungen voneinander getrennt und kontrolliert betrieben werden sollen. Verwaltung und Monitoring Integrierte Verwaltungs- und Überwachungsfunktionen unterstützen den Betrieb der Infrastruktur. Dazu gehören Monitoring-Ansichten für Status, Verfügbarkeit, Leistung, Netzwerk, Speicher und Systemressourcen. Geeignet für Backup-Storage und Service-Provider-Umgebungen Acronis Cyber Infrastructure kann besonders dort sinnvoll sein, wo Backup-Daten, Kundenumgebungen oder geschäftskritische Informationen zuverlässig gespeichert und verwaltet werden müssen. Managed Service Provider und IT-Dienstleister profitieren von einer Plattform, die auf skalierbare Infrastruktur- und Speicherprozesse ausgelegt ist. Auch Unternehmen mit eigenen Rechenzentrumsstrukturen können Acronis Cyber Infrastructure nutzen, um Speicher- und Betriebsprozesse klarer zu organisieren. Die Lösung unterstützt dabei, Backup-Ziele, Datenhaltung und Infrastrukturverwaltung besser miteinander zu verbinden. Softwaredefinierter Ansatz für mehr Flexibilität Der softwaredefinierte Ansatz von Acronis Cyber Infrastructure hilft IT-Teams dabei, vorhandene Ressourcen strukturierter zu nutzen und Infrastrukturaufgaben flexibler zu planen. Speicher, Dienste und Verwaltungsprozesse können dadurch besser an die Anforderungen der jeweiligen Organisation angepasst werden. Das ist besonders wichtig, wenn IT-Umgebungen wac...11439,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hackerangriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten sie eine robuste Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme vor potenziellen Angriffen zu schützen. Die Verwendung von Multi-Faktor-Authentifizierung und regelmäßige Aktualisierungen von Software und Betriebssystemen können ebenfalls dazu beitragen, Sicherheitslücken zu schließen und das Risiko von Datenlecks zu minimieren. Schließlich ist es wichtig, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist es entscheidend, dass Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Aktualisierung von Sicherheitssoftware und -systemen sind ebenfalls entscheidend, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Schließlich ist es wichtig, dass Unternehmen eine umfassende Incident-Response-Strategie entwickeln, um im Falle eines Sicherheitsvorfalls schnell und **
-
Wie können Unternehmen ihre Cyber-Sicherheitsmaßnahmen verbessern, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren?
Unternehmen können ihre Cyber-Sicherheitsmaßnahmen verbessern, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Passwortrichtlinie implementieren und Multi-Faktor-Authentifizierung für den Zugriff auf sensible Daten verwenden. Die regelmäßige Aktualisierung von Software und Betriebssystemen sowie die Implementierung von Firewalls und Antivirenprogrammen sind ebenfalls wichtige Maßnahmen, um das Risiko von Datenlecks und Hacking-Angriffen zu minimieren. Darüber hinaus ist die Durchführung regelmäßiger Sicherheitsaudits und Penetrationstests entscheidend, um potenzielle Schwachstellen zu identifizieren und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.